
Más
Premios Nacionales de Cultura 2025 reconocen a guanacasteco con el máximo galardón de las artes

Otto Apuy Sirias recibirá el Premio Magón, el mayor reconocimiento cultural del país
El arte y la cultura de Guanacaste reciben un importante reconocimiento a nivel nacional. El Ministerio de Cultura y Juventud (MCJ) anunció este jueves a las personas y colectivos galardonados con los Premios Nacionales de Cultura 2025, entre ellos el artista oriundo de Cañas, Guanacaste, Otto Apuy Sirias, quien fue distinguido con el Premio Nacional de Cultura Magón, el máximo reconocimiento que otorga el Estado costarricense en esta materia.

El Premio Magón 2025 fue concedido a Apuy Sirias en reconocimiento a la profundidad, consistencia y vigencia de su aporte al pensamiento cultural y a las manifestaciones artísticas de Costa Rica, una trayectoria que ha tenido una influencia significativa tanto a nivel nacional como internacional.
A lo largo de su carrera, el creador guanacasteco ha desarrollado una labor sostenida como artista, pensador y crítico cultural, cuya obra ha trascendido lo individual para abrir caminos a nuevas generaciones de artistas, investigadores y gestores culturales. El galardón reconoce no solo la amplitud de su recorrido, sino también la huella profunda y transformadora que ha dejado en la vida cultural del país.
La ceremonia oficial de entrega de los Premios Nacionales de Cultura 2025 se realizará el 5 de mayo de 2026, en el Teatro Nacional, donde se rendirá homenaje a las personas y colectivos que, desde distintos territorios y disciplinas, contribuyen al desarrollo cultural de Costa Rica.


Lo nuestro
Fracasó gestión que pretendía concesionar 6,2 hectáreas de Patrimonio Natural del Estado en manos de una sociedad anónima

Propiedad en el Distrito de Tamarindo de Santa Cruz se valoró en ¢ 166,9 millones.
Por Luis Castrillo Marín.
Una investigación de la Oficina de Auditoría Interna (AI) de la Municipalidad de Santa Cruz reveló que el gobierno local de ese cantón desarrolló -sin éxito- gestiones que pretendían otorgarle a una sociedad anónima la concesión de una propiedad de 6,2 hectáreas inscritas en el Registro Nacional como Patrimonio Natural del Estado (PNE).
De acuerdo con el Oficio No. AIM-121-2026 del 17 de agosto de 2026 -en poder de Guana Noticias– la AI recibió una denuncia relacionada con presuntas irregularidades en la tramitación de la solicitud de concesión correspondiente al expediente administrativo N.° 2257-18, ubicada en el sector de Tamarindo, distrito de Tamarindo, cantón de Santa Cruz.

“La denuncia plantea cuestionamientos respecto de la continuidad de actuaciones administrativas dentro del expediente, pese a la existencia de antecedentes técnicos relacionados con la condición del terreno y su posible afectación por Patrimonio Natural del Estado”, señala el documento de la AI.
Desde el año 2019 -en el oficio DPD-ZMT-763-2019– el Instituto Costarricense de Turismo (ICT) había señalado que la propiedad no se podía entregar en concesión porque, entre otras razones, estaba inscrita en el Registro de la Propiedad como PNE; no obstante, a pesar de esa advertencia la Municipalidad de Santa Cruz avanzó en los trámites al punto que el 3 de diciembre del 2025 el Departamento de Valoración de eso gobierno local concretó el avalúo AV-ZMT-004-2025 que valoró el sitio en ¢166,9 millones.

“Error involuntario”
La investigación realizada por la AI solicitó criterio al ICT entidad que confirmó que la condición de PNE de la propiedad a nombre del Ministerio de Ambiente y Energía; además,señaló “que, bajo esa condición, ni la Municipalidad ni el ICT tienen competencia para otorgarlo en concesión al amparo de la Ley sobre la Zona Marítimo Terrestre N.° 6043”.
El trámite para concesionar el PNE fue justificado por la Oficina de Zona Marítimo Terrestre de la Municipalidad de Santa Cruz como un “error involuntario” de acuerdo con el oficio ZMT-441-2026, yerro que se atribuyó al “volumen de expedientes que se tramitan en ese Departamento”; es decir, al exceso de trabajo. La valoración del terreno se llevó a cabo para calcular el canon que debía pagar el concesionario.

La documentación en poder de este medio de comunicación indica que la malograda concesión iba a entregarse a una sociedad anónima -con domicilio fiscal en Villarreal- cuyo representante legal es un hombre de apellido Kapeta.
Tecnología
Lanzarán Youth IGF Panamá 2026 y PANASIG para fortalecer la participación de los jóvenes en el futuro digital del país

Ambas iniciativas serán presentadas el 7 de septiembre, de 6:00 p.m. a 8:00 p.m., en el Centro Cultural de España – Casa del Soldado, en el Casco Antiguo.
El próximo 7 de septiembre, de 6:00 p.m. a 8:00 p.m., en el Centro Cultural de España – Casa del Soldado, en el Casco Antiguo, se llevará a cabo el lanzamiento oficial del Youth IGF Panamá 2026 y la presentación de PANASIG – Escuela Panameña de Gobernanza de Internet.
La velada reunirá dos iniciativas que comparten el propósito de fortalecer la participación, la formación y la incidencia en torno al futuro digital de Panamá.
El Youth IGF Panamá forma parte del ecosistema de iniciativas juveniles vinculadas al Internet Governance Forum (IGF), el Foro de Gobernanza de Internet cuyo encuentro global es convocado por el Secretario General de las Naciones Unidas. Su mandato se origina en la Agenda de Túnez de la Cumbre Mundial sobre la Sociedad de la Información y fue posteriormente prorrogado por la Asamblea General de las Naciones Unidas. Actualmente existen más de 60 iniciativas Youth IGF alrededor del mundo.
En este mismo marco de fortalecimiento de la Gobernanza de Internet en el país, PANASIG – Escuela Panameña de Gobernanza de Internet se suma al lanzamiento del 7 de septiembre como una iniciativa orientada a ampliar los espacios de formación y participación.
En Panamá, el Youth IGF fue establecido en 2024 con el propósito de promover la participación de jóvenes en la Gobernanza de Internet a nivel nacional y facilitar un diálogo inclusivo y multisectorial sobre los temas que afectan al ecosistema digital.
El programa da continuidad a las dos ediciones anteriores. Entre 2024 y 2025, 30 jóvenes fueron becados, con representación de las 10 provincias y cinco comarcas del país.
Para 2026, la iniciativa evoluciona hacia una ruta que combina formación especializada de Internet Society (ISOC), participación oficial en el Youth IGF Panamá y la elaboración de un policy brief y un artículo de opinión sobre Gobernanza de Internet, buscando avanzar del diálogo hacia propuestas y acciones concretas.
La realización del Youth IGF Panamá 2026 y las actividades vinculadas a su lanzamiento conjunto con PANASIG cuentan con el respaldo de patrocinadores y una amplia red de aliados provenientes de diferentes sectores, cuyo acompañamiento permite fortalecer el programa de becarios, las actividades previas y la experiencia del foro.
El lanzamiento conjunto del Youth IGF Panamá 2026 y PANASIG busca visibilizar dos iniciativas complementarias dentro del ecosistema nacional de Gobernanza de Internet. A su vez, el apoyo de patrocinadores, aliados y organizaciones colaboradoras permitirá desarrollar una experiencia que va más allá de un único día de conferencias e incluye formación, oportunidades para jóvenes, encuentros con especialistas, actividades interactivas y espacios de conexión con el ecosistema digital.
Con su tercera edición, el Youth IGF Panamá busca continuar avanzando “del diálogo a la acción”, fortaleciendo las capacidades de una nueva generación para identificar desafíos digitales, formular propuestas y participar en las conversaciones que definirán el desarrollo tecnológico del país.
Entre los aliados que promueven el Youth IGF Panamá se encuentran la Embajada de España en Panamá, la Agencia Española de Cooperación Internacional para el Desarrollo (AECID), el Centro Cultural de España en Panamá – Casa del Soldado, Intered, el Instituto Técnico Superior Especializado (ITSE), LACNIC, SENACYT, Internet Society Foundation, Universidad Interamericana de Panamá (UIP), ASPADE, OPACTIC, NUMU Group, Universidad Latina de Panamá, Estrella Azul, Kiener, Clubhouse, Cristalina, Women in Agile y El Centro de Arte y Cultura de Colón (CACCO).
A ellos se suma el trabajo de las organizaciones representadas dentro del Comité Organizador, entre ellas Internet Society Capítulo Panamá, IEEE Sección Panamá, IEEE Women in Engineering (WIE) Panamá, Universidad de Panamá, MIDES, Foro Juvenil Ngäbe-Buglé, NIC Panamá y Kaizen, reflejando el carácter multisectorial de la iniciativa.
Tecnología
Liberty Networks fortalece oferta de conectividad empresarial como distribuidor autorizad de Starlink

Ante la creciente demanda de redes más resilientes, capaces de operar sin interrupciones sin importar la ubicación o las condiciones externas, Liberty Networks anunció la incorporación de Starlink a su portafolio B2B en Colombia, El Salvador, Guatemala y República Dominicana. Con esto, la compañía suma conectividad satelital de baja latencia a su portafolio existente de capacidades, que incluye fibra óptica, ciberseguridad y servicios administrados.
Starlink se posiciona como una solución de conectividad primaria con resiliencia integrada: funciona como la conexión principal donde las redes terrestres no llegan, y agrega redundancia crítica donde sí lo hacen.
“La incorporación de Starlink a nuestro portafolio nos permite llegar a zonas donde la infraestructura terrestre es limitada, y asegurar la continuidad operativa ante contingencias o desastres naturales”, afirmó Danilo Fernandes, vicepresidente y director comercial de B2B para Liberty Networks.
“Con esta nueva capacidad, reforzamos nuestra posición como socio estratégico para organizaciones que requieren alta disponibilidad, estabilidad y resiliencia en operaciones distribuidas”.
Los planes Starlink Business Priority permiten a las organizaciones operar sus aplicaciones y servicios críticos con mayor estabilidad y soporte. Esto resulta especialmente relevante para empresas con operaciones distribuidas, equipos de campo, sucursales remotas, flotas móviles y proyectos itinerantes, donde contar con conectividad confiable en movimiento o en zonas de difícil acceso se convierte en un diferenciador clave para la continuidad del negocio.
Al integrar Starlink con sus soluciones de fibra, centros de datos, redes privadas y ciberseguridad, Liberty Networks ofrece a sus clientes un enfoque multiacceso coordinado, con soporte centralizado y administración simplificada en distintos sitios y países.
La solución permite conectividad confiable bien sea para prestación de servicios públicos en zonas remotas; para el sector educativo donde se garantiza acceso estable a plataformas digitales en las escuelas; para empresas y multinacionales con redes híbridas; y para sectores como energía, minería, agroindustria y logística, donde las operaciones de campo requieren conectividad segura.
En todos estos escenarios, Starlink funciona como solución de conectividad primaria con resiliencia integrada, sirviendo de conexión principal donde las redes terrestres no llegan y aportando redundancia crítica donde sí existen.
Con esta integración, Liberty Networks ofrece una propuesta de conectividad preparada para el futuro, más flexible, más resiliente y capaz de adaptarse a las exigencias de entornos dinámicos y distribuidos. La compañía reafirma su compromiso de acompañar a gobiernos, empresas e instituciones en sus procesos de transformación digital, garantizando que la conectividad, un recurso esencial para cualquier operación moderna, esté disponible donde y cuando se necesite, bajo un modelo de servicio integral y confiable.
Tecnología
Falta de especialistas frena la ciberseguridad en AL, según Kaspersky

Aunque existen planes para ampliar las inversiones en tecnologías como XDR, las organizaciones enfrentan dificultades para encontrar profesionales calificados capaces de operarlas, alerta Kaspersky.
El 48% de las organizaciones en América Latina señala la escasez de especialistas en ciberseguridad como la principal barrera para modernizar sus operaciones, según el estudio CISO Survey de Kaspersky, realizado entre líderes de ciberseguridad de la región. Esta falta de talento evidencia una brecha entre la intención de fortalecer la seguridad y la capacidad real de convertir las inversiones en resultados, especialmente en un contexto en el que las empresas buscan incorporar tecnologías más avanzadas.
De hecho, el 30% de las organizaciones en la región planea adoptar soluciones XDR en los próximos 12 meses y el 51% pretende aumentar las inversiones en herramientas de detección de amenazas. Sin embargo, otro 44% reporta falta de experiencia interna para implementar tecnologías, mientras que el 40% afirma que sus equipos de seguridad son demasiado pequeños para responder a las demandas actuales.
“El verdadero desafío no es incorporar más herramientas, sino asegurarse de que la organización tenga la capacidad para aprovecharlas. La ciberseguridad se está volviendo cada vez más especializada y, al mismo tiempo, los equipos deben responder a un volumen creciente de amenazas, alertas y decisiones críticas. Cuando esa presión recae sobre grupos pequeños o con brechas de conocimiento, la tecnología por sí sola no resuelve el problema. Las empresas necesitan pensar la modernización de su seguridad como una combinación de tecnología, talento y procesos, porque es esa integración la que finalmente determina qué tan rápido pueden detectar un ataque, entenderlo y contenerlo antes de que afecte al negocio”, asegura Claudio Martinelli, Director de Kaspersky para Américas.
El desafío de la falta de talento se suma a un contexto de amenazas cada vez más frecuentes y sofisticadas. El estudio muestra que el 81% de las empresas en Latinoamérica observó un aumento en el volumen de ataques durante los últimos dos años, mientras que el 82% afirma que estos se han vuelto más sofisticados, incrementando la necesidad de monitoreo continuo, respuesta rápida y profesionales altamente especializados.
Según la investigación, las actividades que más tiempo consumen de los equipos de seguridad son el análisis de la causa raíz de los incidentes (44%) y la identificación de amenazas en tiempo real (42%). Con equipos reducidos que pasan gran parte de su tiempo investigando alertas y ejecutando tareas operativas, la capacitación, la planificación y la evolución de la arquitectura de seguridad de la organización pueden verse afectadas.
La investigación también muestra que muchos profesionales todavía tienen dudas sobre el papel de tecnologías como XDR, EDR y la inteligencia de amenazas, lo que indica que el desafío no se limita a la falta de profesionales, sino que también incluye la necesidad de fortalecer las capacidades técnicas de quienes ya forman parte de los equipos de seguridad.
Para Kaspersky, reducir esta brecha requiere una estrategia que combine el desarrollo de talento, la automatización y el acceso a especialistas.
“Cerrar la brecha de talento no significa únicamente contratar más especialistas, algo que además puede ser difícil en un mercado con tanta demanda. También implica desarrollar las capacidades de quienes ya forman parte de la organización, automatizar tareas que consumen tiempo y apoyarse en conocimiento externo cuando la operación lo requiera. El objetivo debe ser liberar a los equipos de actividades repetitivas para que puedan concentrarse en decisiones de mayor valor, como anticipar riesgos, investigar incidentes complejos y fortalecer la estrategia de seguridad. Las organizaciones que logren ese equilibrio estarán mejor preparadas para crecer sin que la complejidad de su entorno digital crezca más rápido que su capacidad para protegerlo”, finaliza Martinelli.
Entre las principales recomendaciones de Kaspersky se encuentran:
-Invertir en capacitación técnica y certificaciones especializadas. Fortalecer las habilidades de los equipos internos permite reducir la dependencia de perfiles difíciles de encontrar en el mercado y preparar mejor a los profesionales para responder a amenazas cada vez más complejas. Programas como Kaspersky Expert Training pueden ayudar a desarrollar conocimientos prácticos en áreas como análisis de incidentes, detección de amenazas y respuesta ante ataques.
-Automatizar las tareas repetitivas que consumen tiempo de los analistas. Tecnologías como XDR y SOAR pueden encargarse de procesos como correlacionar alertas, recopilar información de distintas fuentes o ejecutar determinadas acciones de respuesta. Esto ayuda a reducir la carga operativa y permite que los especialistas dediquen más tiempo a investigar incidentes complejos, priorizar riesgos y tomar decisiones que requieren criterio humano.
-Apoyarse en especialistas externos cuando el equipo interno no pueda cubrir toda la operación. Los proveedores de servicios de seguridad administrados (MSSP) y los servicios de detección y respuesta gestionada, como MDR o MXDR, pueden complementar las capacidades internas con monitoreo, análisis y respuesta especializada. Este modelo permite ampliar la capacidad de protección sin necesidad de aumentar inmediatamente el tamaño del equipo y, al mismo tiempo, ganar tiempo para desarrollar nuevas competencias dentro de la organización.
-La buena noticia es que la necesidad de fortalecer el capital humano ya aparece entre los planes de las organizaciones latinoamericanas. El estudio muestra que el 49% pretende invertir en capacitaciones específicas para profesionales de ciberseguridad durante los próximos 12 a 18 meses, prácticamente el mismo porcentaje de empresas que planea aumentar sus inversiones en herramientas de detección de amenazas (51%). Esto demuestra que el mercado comienza a reconocer que la evolución de la ciberseguridad depende tanto de la tecnología como de la capacidad de las personas para utilizarla de manera eficiente.
Para conocer más sobre la investigación de Kaspersky, accede a la página especial y descarga el informe CISO Survey 2025.
Para conocer más sobre cómo proteger la seguridad empresarial, visite el blog.
Ambiente
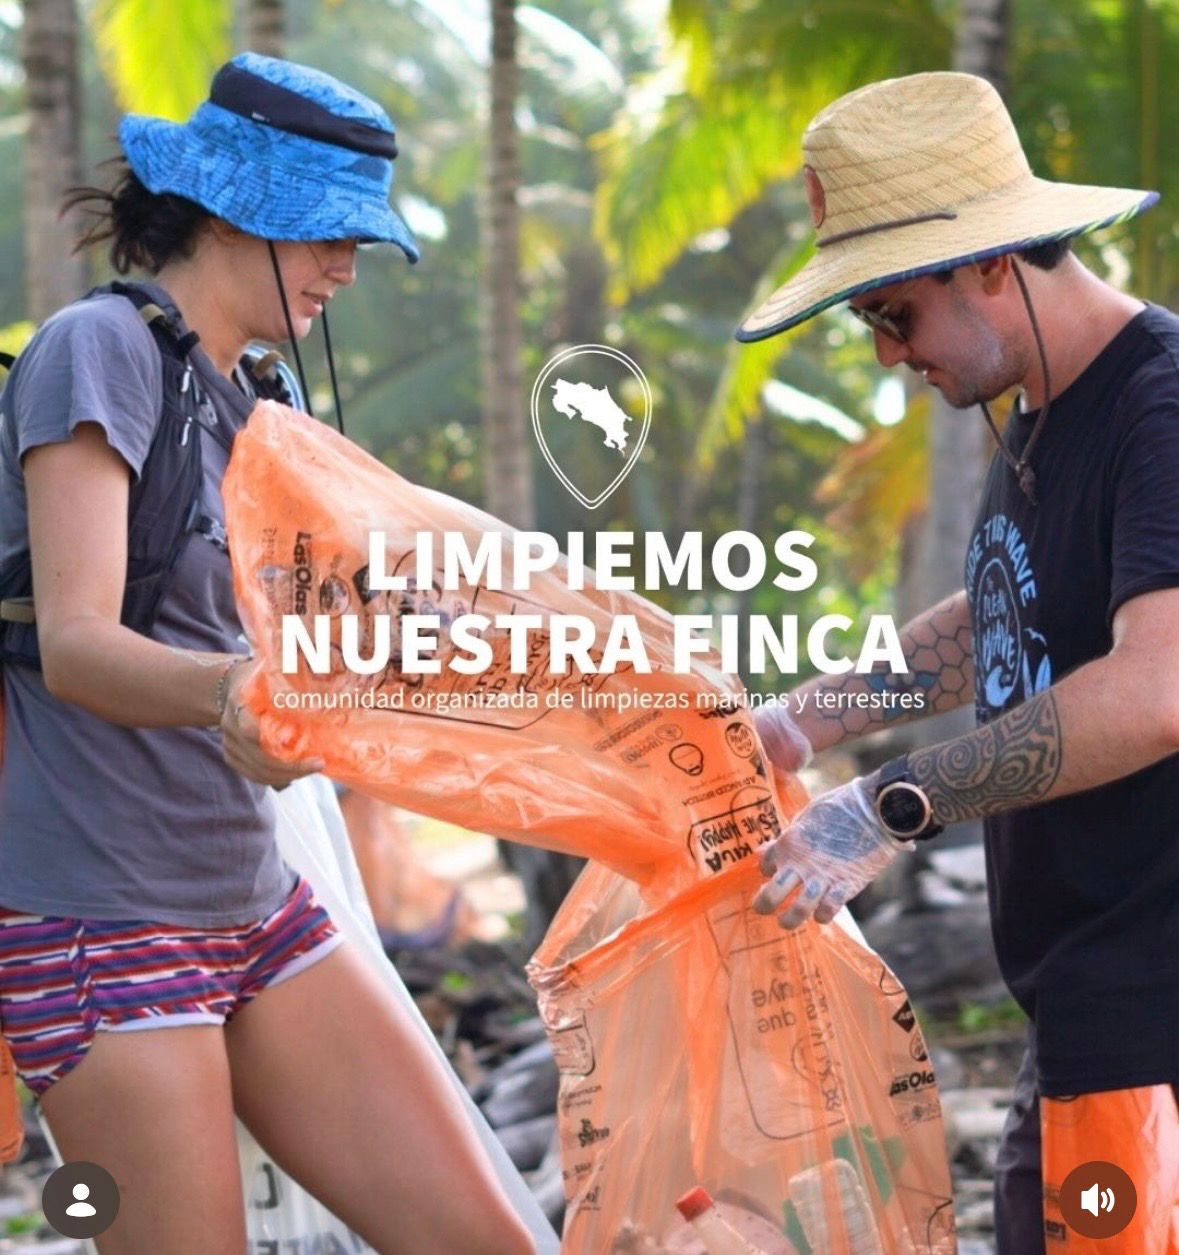
Promueven Campaña Nacional “Cuidemos Nuestra Finca” en Festejos de la Independencia
Evento a partir de las 9 a.m. del 15 de septiembre
La Fundación The Clean Wave junto con la organización Cuidemos Nuestra Finca (CNF), promueven una campaña de limpieza de calles y recolección de desechos sólidos en el marco de los desfiles del 205 aniversario de la Independencia de Costa Rica el próximo 15 de septiembre.
De acuerdo con la programación oficial el evento se llevará a cabo en el transcurso de la mañana en el Paseo de los Turistas de Puntarenas, la Calle de la Amargura en San Pedro de Montes de Oca (San José), Santa Ana Centro (San José), Villarreal de Santa Cruz, Playa Pilas en Bejuco de Nandayure y Playa Cocles de Talamanca.
Rebeca Jiménez Sandoval, directora de Yellow Mind Co. (estudio de diseño gráfico y marketing aliado) y líder voluntaria de CNF indicó que esa agrupaciónse fundó en 2018; pero que gracias a la excelente respuesta de apoyo por parte de la comunidad se decidió expandir la visión para contribuir no solamente a la conservación del ambiente de Costa Rica, sino también al fortalecimiento del compromiso social y la conservación de la cultura de nuestro país.
Por su parte, Andrés Bermúdez, Presidente de The Clean Wave -que tiene la sede en Playa Tamarindo de Santa Cruz, Guanacaste– precisó que los desfiles del 15 de septiembre representan una “gran oportunidad para difundir el mensaje en favor de la sostenibilidad especialmente entre las nuevas generaciones de costarricenses”.
Otros espacios
Posterior a la limpieza de calles el mismo 15 de septiembre se programó a la 1 p.m. un espacio de Networking con Propósito en el local de Ecomuna en San Pedro de Montes de Oca gratuito y abierto para todo el público. Para concluir con la campaña ambiental, al día siguiente (16 de septiembre) se realiza una limpieza submarina en Playa Hermosa y Playas del Coco, Guanacaste.
Todas estas activaciones y expediciones se llevan a cabo gracias al apoyo del patrocinador oficial de la campaña: Reserva Conchal, que durante dos años consecutivos ha sido parte de este esfuerzo.
Los resultados de este esfuerzo ambiental se mostrarán en un encuentro virtual el 17 de septiembre a las 7:00pm a través de Google Meet disponible en el link: https://meet.google.com/swt-wnug-qot. Asimismo el 18 de septiembre está programado el lanzamiento del Blog de Cultura Nacional por medio de sus redes sociales.
Quienes estén interesados en colaborar con este esfuerzo ambiental, social y cultural pueden hacerlo llamando al teléfono 8345-3936, escribiendo al correo: [email protected] o registrándose como voluntario en: www.cuidemosnuestrafinca.com
Opinión
Nuevas oportunidades para Guanacaste
Por Hernán Imhoff. Presidente de la Cámara de Comercio y Turismo de Tamarindo.
El tema de la longevidad se ha convertido en un sello que distingue a la Península de Nicoya en el mundo entero como una región de Costa Rica que destaca porque ofrece a los nacionales y extranjeros grandes facilidades para desarrollar estilos de vida saludables.
Esa condición -apoyada en baluartes como las tradiciones gastronómicas con base en alimentos como el maíz, un clima adecuado y bajos niveles de estrés- ha permitido que la provincia de Guanacaste haya empezado abrirse un nicho cada día mayor en el llamado “turismo de bienestar”.
Definido como aquel mercado en que los visitantes buscan prácticas como el yoga o la meditación -entre otras- esta tendencia se ha venido consolidando a pasos agigantados en muchas partes del mundo para mostrar cifras de muchos dígitos.
La consultora de mercados Global Market Insights revela que el turismo de bienestar se estimó en $USD 975 200 millones en el 2025. Además, se prevé que suba desde $USD 1,06 billones en el 2026 hasta $USD 2,16 billones en el 2035, con una tasa de crecimiento anual compuesta del 8,2%.
Esos datos, junto con las facilidades como la operación exitosa del Aeropuerto Internacional Daniel Oduber de Liberia, brindan un panorama esperanzador para que Guanacaste pueda liderar un proceso de mercadeo intensa destinada a la atracción de ese tipo de visitantes.
Una estrategia de ese tipo debe contar con el apoyo decidido de las autoridades gubernamentales y las organizaciones de la sociedad civil como la Cámara de Comercio y Turismo de Tamarindo que podemos aportar los insumos necesarios que permitan diseñar una hoja de ruta exitosa.
Es preciso sumar fuerzas para explorar estas nuevas oportunidades que tendrían un impacto enorme sobre una gran cantidad de sectores paralelos como: servicios de salud, lugares de retiro especializados, atención en centros para personas de la tercera edad, para citar apenas algunos de los segmentos que se podrían beneficiar.
Necesitamos aprovechar el boom mediático de la provincia guanacasteca como una de las zonas azules del mundo para multiplicar ese mensaje en con la mayor amplitud posible porque tenemos grandes fortalezas que nos brindan ventaja frente a nuestros competidores.
En la provincia contamos con profesionales de la salud de enorme capacidad técnica, una infraestructura de hoteles y alojamientos de primer mundo, experiencias culturales de gran atractivo para un público altamente educado; además, un sector empresarial pujante.
Ya es tiempo de tomar decisiones de política pública que conviertan la longevidad -y sus aliados estratégicos- en proyectos concretos que nos permitan incrementar el posicionamiento como líderes mundiales en el turismo de bienestar.
Lo nuestro
ARESEP investiga denuncia relacionada con Transportes La Pampa Limitada

La Autoridad Reguladora de los Servicios Públicos (ARESEP) desarrolla una investigación relacionada con el servicio de autobuses que presta Transportes La Pampa Limitada en la ruta Liberia-Nicoya-Liberia.
El proceso se inició luego de que la entidad recibiera una queja formal de parte de un usuario de apellidos Retana Sanabria.
De acuerdo con el oficio OF-2382-DGAU-2026 del 24 de julio “la ARESEP procede con el inicio de una investigación, la cual es necesaria para determinar el mérito y verosimilitud de los hechos denunciados; así como a recabar la información de grado técnico, operativa y legal que permita de manera fehaciente construir un caso de forma debida, con las garantías constitucionales de defensa y debido proceso”.
Según la queja de Retana Sanabria “recientemente la empresa cerró las oficinas de atención al público en Liberia, en donde se llevaba a cabo la venta de tiquetes facilitando la dinámica de abordaje al autobús. No obstante, como consecuencia de ello ahora se debe cancelar el pasaje directamente al chofer de la unidad, lo que genera atrasamientos innecesarios al momento de abordar la unidad y problemas con la manipulación del dinero y el cambio respectivo”.
“Con fecha 12 de junio del 2026 procedí a realizar un aforo de la flota en operación y las frecuencias horarias, a fin de verificar el cumplimiento o no de las condiciones operativas establecidas por el Consejo de Transporte Público para la prestación de este servicio. Del resultado obtenido se determinan dos situaciones irregulares que constituyen serios incumplimientos: La empresa Transporte La Pampa presta el servicio con 10 autobuses en lugar de los 16 autorizados, lo que representa aproximadamente el 62,5 por ciento de la flota autorizada. Lo anterior trae como consecuencia directa un incumplimiento en las frecuencias autorizadas por hora del orden del 33%, en el rango que va de las 6 a las 9 horas, ya que se omite la operación de un servicio por hora. Es decir, lo autorizado son tres servicios y la empresa únicamente brinda dos servicios” afirma Retana Sanabria.
En la respuesta al pasajero ARESEP indicó que con los insumos obtenidos de la investigación y los procesos que se realicen “se realizará la valoración jurídica para determinar si existe mérito para la apertura de un expediente administrativo o un procedimiento sancionatorio; para lo cual en su debido momento se les consultará sobre su deseo de participar activamente como parte interviniente del procedimiento administrativo”.
Versión empresarial
En representación de Transportes La Pampa, Jorge Pizarro, expresó que la afirmación de que la empresa redujo de forma unilateral su flota a 24 unidades es falsa.
“A raíz de la crisis atravesada por el sector y respaldados en informes técnicos de la ARESEP que constataron una caída de un tercio en la demanda del transporte público, el Consejo de Transporte Público emitió resoluciones generales que autorizaron a las empresas del país a ajustar temporalmente sus planes operativos. En el caso de Transportes La Pampa, se contó con la autorización para operar con un esquema mínimo del 70%. Actualmente, la empresa opera regularmente con 34 unidades, todas plenamente autorizadas y en cumplimiento estricto de la normativa regulatoria”, indicó Pizarro en un correo electrónico.
El vocero de la compañía señaló que, durante los últimos cinco años, la empresa ha realizado una importante inversión económica para renovar su parque vehicular, incorporando 20 unidades modernas con especificaciones adecuadas para el transporte de ruta larga, reafirmando nuestro compromiso con un servicio seguro y de calidad.
Comunales
Ciencia e innovación toman protagonismo en Feria Científica del Circuito 01 de Nicoya

La investigación, la ciencia y la innovación fueron protagonistas este viernes en Nicoya, con la realización de la Feria Científica del Circuito Educativo 01, actividad que reúne a estudiantes para presentar proyectos desarrollados durante su proceso académico.
La feria se lleva a cabo en las instalaciones del Colegio Humanístico, con la participación de estudiantes, docentes y familias que forman parte de la Dirección Regional de Educación de Nicoya.

Durante la jornada, el alcalde de Nicoya, Carlos Armando Martínez Arias, brindó acompañamiento a la actividad y destacó la importancia de respaldar este tipo de iniciativas, que estimulan la curiosidad, el pensamiento crítico y la búsqueda de soluciones a diferentes desafíos.
Cada proyecto presentado es el resultado de horas de investigación, estudio, disciplina y trabajo en equipo, acompañado por el esfuerzo de docentes y familias.

Desde la Municipalidad de Nicoya se resaltó que apoyar estos espacios representa también una apuesta por la formación integral de las nuevas generaciones, promoviendo habilidades que pueden contribuir al desarrollo de la comunidad y del país.
La ciencia y la educación se convierten así en herramientas fundamentales para que los jóvenes puedan plantear nuevas ideas, desarrollar soluciones y prepararse para los retos del futuro.
Educación
Estudiantes de Guanacaste y Upala tendrán nuevos puntos de apoyo para acceder a préstamos educativos
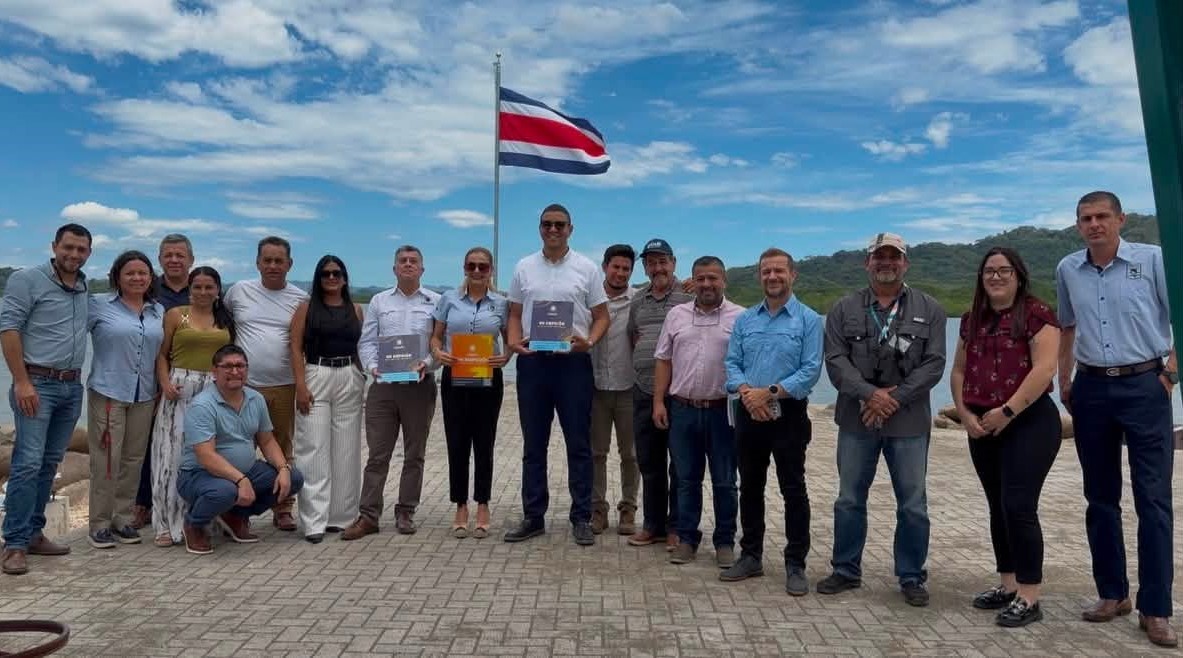
Estudiantes, personas interesadas en continuar su formación académica y prestatarios de Guanacaste y Upala contarán con nuevos espacios para recibir orientación y realizar trámites relacionados con financiamiento educativo.
La iniciativa surge de un convenio de cooperación entre la Comisión Nacional de Préstamos para Educación (CONAPE) y la Federación de Municipalidades de Guanacaste y Upala (FEMUGUA), mediante el cual las municipalidades que integran la Federación funcionarán como puntos de apoyo para acercar los servicios de la institución a las comunidades.
El acuerdo permitirá que personal previamente capacitado por CONAPE brinde información y acompañamiento gratuito sobre los diferentes procesos relacionados con los préstamos educativos.
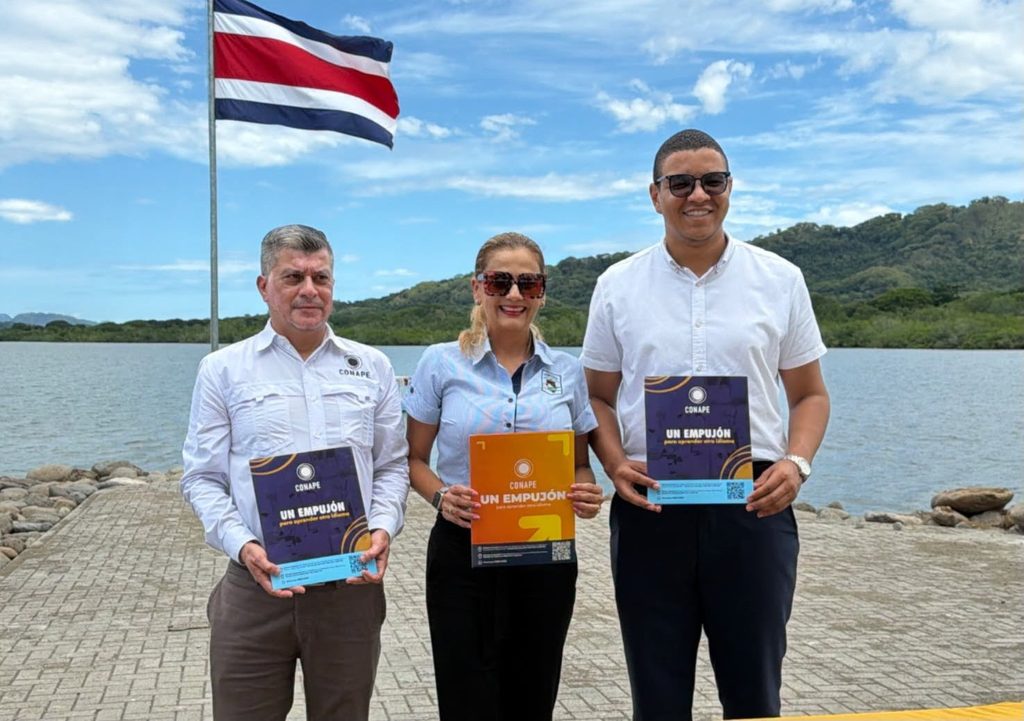
Entre los servicios que podrán recibir las personas usuarias se encuentran orientación para solicitar financiamiento, así como apoyo en trámites relacionados con la formalización de contratos y adendas, desembolsos y otros procesos vinculados con los préstamos.
Educación como herramienta para generar oportunidades
Durante la firma del convenio, realizada en el marco de una visita a la Intendencia de Colorado, en Abangares, el presidente de FEMUGUA, Marlijson Ramazán Torres, destacó la importancia de acercar estas oportunidades a las familias de la región.
“Sabemos que la educación es la clave del desarrollo”, señaló Ramazán, quien resaltó que un mayor acceso a la educación puede traducirse en mejores oportunidades laborales y mayores ingresos para las familias.
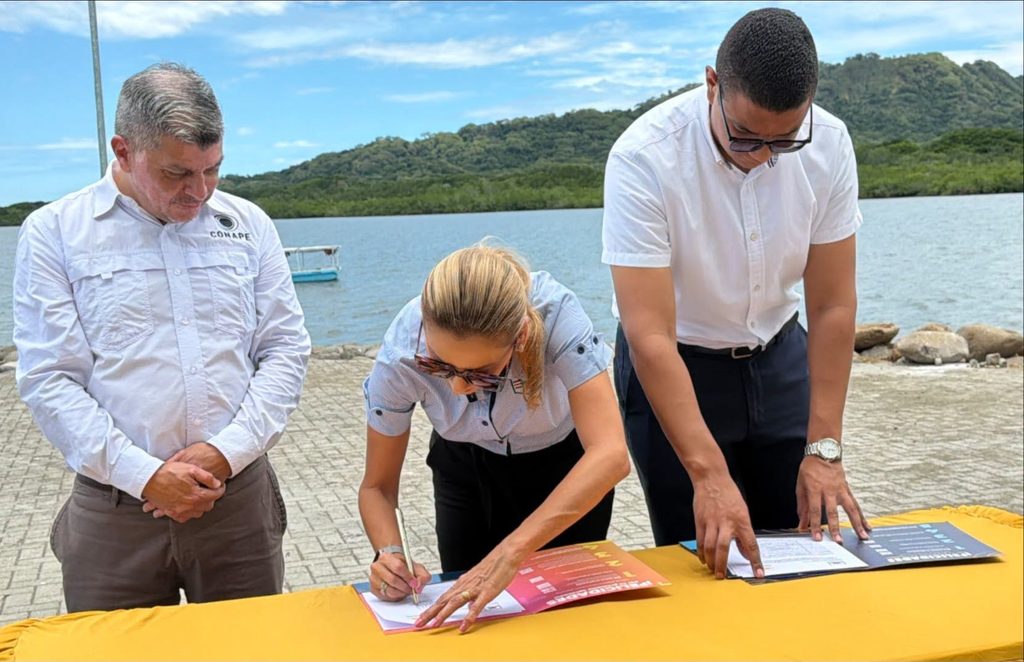
Por su parte, el secretario ejecutivo de CONAPE, Efraín Miranda, explicó que la alianza responde también al mandato de la institución de acercar sus servicios a las comunidades más alejadas del país.
El funcionario destacó que uno de los principales objetivos es que más personas conozcan las alternativas de financiamiento disponibles y puedan acceder a ellas para continuar sus estudios.
Municipios se convierten en aliados
Con este convenio, las municipalidades afiliadas a FEMUGUA tendrán un papel activo como puntos de información y apoyo para estudiantes y personas que requieran financiamiento para su formación académica.
La iniciativa busca reducir las barreras de acceso a la información y facilitar los trámites, especialmente para quienes viven lejos de las oficinas centrales de CONAPE.
De esta manera, la alianza entre ambas instituciones pretende contribuir a que más habitantes de Guanacaste y Upala puedan conocer y aprovechar las opciones existentes para financiar sus estudios y fortalecer sus oportunidades de desarrollo profesional.
Tecnología
El 56% de los adultos mayores ignora si sus datos personales han sido filtrados en la red, según Kaspersky

Los intentos de fraude telefónico y extorsión dirigidos a los adultos mayores en América Latina han evolucionado hacia tácticas altamente personalizadas debido a la exposición de información confidencial en la red. De acuerdo con un estudio de Kaspersky, el 56%de los latinoamericanos mayores de 60 años confiesan que no se ha enterado de los incidentes recientes de fuga de datos.
Esta falta de visibilidad facilita el éxito de la ingeniería social, una técnica de manipulación psicológica donde los ciberdelincuentes aprovechan datos precisos como nombres completos y domicilios para engañar a las víctimas.
Los adultos mayores se han convertido en un objetivo atractivo para los ciberdelincuentes porque confluyen varios factores de riesgo: una menor familiaridad con algunas dinámicas del fraude digital, una mayor confianza en canales tradicionales como las llamadas telefónicas y, en muchos casos, poca visibilidad sobre la cantidad de información personal que ya circula sobre ellos en internet.
Los atacantes explotan precisamente esa combinación y utilizan datos reales para dar credibilidad a sus historias, generar urgencia y reducir la posibilidad de que la víctima cuestione la comunicación.
A partir de información obtenida de bases de datos filtradas, los criminales pueden construir llamadas mucho más convincentes, mencionando datos exactos de la persona para hacerse pasar por bancos, instituciones o incluso familiares. Esa información real funciona como una prueba aparente de legitimidad y puede llevar a la víctima a bajar la guardia, facilitando fraudes financieros, robo de identidad u otros engaños.
Pero el riesgo no solo radica en el desconocimiento, sino también en cómo reaccionan los adultos mayores cuando descubren que sus datos han sido comprometidos. El estudio destaca que: el 51% revisa si en sus cuentas bancarias se registró alguna transacción no autorizada, el 48% cambia las contraseñas de sus cuentas digitales y otro 32% actualiza las claves de su banca en línea. Sin embargo, un preocupante 13% admite que “no hizo nada” tras enterarse de que su información fue expuesta en internet.
Esta desprotección digital se alinea con tendencias globales que nos muestran que las generaciones mayores suelen estar menos integradas en los hábitos de seguridad digital. A nivel global, aproximadamente el 21% de las personas mayores de 55 años no adopta ninguna medida para proteger a su entorno en línea.
“La ingeniería social es efectiva porque explota emociones humanas como el miedo, la confianza o el sentido de urgencia. Para las generaciones adultas que se incorporaron al mundo digital en una etapa más avanzada de su vida, reconocer las nuevas formas de fraude puede ser particularmente complejo, especialmente ahora que los ciberdelincuentes utilizan tecnologías como la inteligencia artificial para crear engaños cada vez más convincentes y personalizados. Si una llamada o un mensaje incluye información real, como el nombre o domicilio de la persona, es más fácil asumir que se trata de una comunicación legítima. Por eso, es fundamental fortalecer la educación digital desde la familia, hablar sobre cómo están evolucionando las estafas y apoyarse en herramientas de seguridad que permitan identificar y bloquear interacciones de riesgo antes de que el engaño tenga éxito”, señaló Carolina Mojica, Gerente de Productos para el Consumidor para NOLA y SOLA en Kaspersky.
Para ayudar a los adultos mayores a identificar llamadas o mensajes de estafa, los expertos de Kaspersky recomiendan:
-Que conozcan tus datos no significa que sean de confianza: Si durante una llamada alguien menciona correctamente tu nombre, domicilio u otra información personal, no asumas que es legítima: esos datos pueden provenir de filtraciones. Corta la comunicación y verifica por canales oficiales. También puedes apoyarte en herramientas como Kaspersky Who Calls, que ayuda a identificar llamadas sospechosas o números desconocidos antes de contestar.
-Comparte menos información personal en Internet: Evita publicar abiertamente datos como domicilio, teléfono, fecha de nacimiento, lugares que frecuentas o información sobre familiares. Revisa también la configuración de privacidad de redes sociales para limitar quién puede acceder a tus publicaciones. Los ciberdelincuentes pueden combinar información disponible públicamente con datos obtenidos en filtraciones para construir llamadas y mensajes mucho más personalizados y convincentes.
-Apóyate de tus familiares para comprobar si tu información ha sido expuesta. Revisen juntos periódicamente si alguna de sus cuentas de correo electrónico aparece asociada a una filtración de datos utilizando servicios confiables de verificación de brechas. Si encuentran alguna exposición, cambien de inmediato la contraseña de la cuenta afectada —y de cualquier otra donde se haya reutilizado—, activen la autenticación de dos factores y manténganse especialmente atentos a llamadas o mensajes que utilicen datos personales para generar confianza.
-Establece con tu círculo cercano una forma de verificación familiar: Ante llamadas o mensajes que aseguren que un familiar está en problemas y soliciten dinero o información urgente, acuerden previamente una manera sencilla de comprobar su identidad, por ejemplo, una pregunta cuya respuesta solo conozca la familia. Nunca realices un pago basándote únicamente en una llamada, una voz o un mensaje, corta la comunicación y contacta directamente a la persona a través de su número habitual.
-Protege tus dispositivos con herramientas de ciberseguridad: Instalar una solución de seguridad confiable y mantenerla actualizada en computadoras y teléfonos móviles añade una capa adicional de protección frente a las amenazas digitales. Estas herramientas pueden detectar y bloquear sitios fraudulentos, enlaces maliciosos y otras amenazas antes de que comprometan información personal o financiera. Soluciones como Kaspersky Premium, por ejemplo, alertan al usuario cuando detectan páginas sospechosas y ayudan a proteger sus datos y dispositivos mientras navega, realiza compras o utiliza servicios digitales.
Para mayor información, visite el blog oficial.
Opinión
¿Quién protege a la tecnología que protege a tu empresa?

Por Claudio Martinelli, director general para Américas en Kaspersky.
Durante años, la principal preocupación de los responsables de seguridad fue proteger a sus organizaciones de los ciberataques. Hoy, una nueva pregunta empieza a ganar relevancia: ¿qué tanto control tienen realmente sobre las tecnologías encargadas de protegerlas? Esa pregunta da origen a un concepto que está cobrando cada vez más importancia: la soberanía en ciberseguridad.
A medida que las amenazas cibernéticas se han vuelto más sofisticadas, las plataformas de ciberseguridad también han adquirido un papel cada vez más estratégico dentro de las organizaciones. Durante años, los responsables de seguridad (CISOs) evaluaban estas tecnologías con una sola pregunta: ¿este producto puede proteger a mi organización? Hoy, esa evaluación incorpora una segunda interrogante igual de importante: ¿quién está detrás de la tecnología en la que confío para proteger a mi organización?
Las plataformas de ciberseguridad han dejado de ser simples herramientas de software. Hoy cuentan con acceso privilegiado a los sistemas de las organizaciones, procesan información sensible de seguridad, distribuyen actualizaciones y participan cada vez más en la toma de decisiones automatizadas para responder a incidentes. Esta evolución ha dado lugar a un nuevo desafío: la gobernanza de estas tecnologías. Los responsables de seguridad ya no solo necesitan confiar en que sus plataformas detecten eficazmente los ataques, sino también en que sean confiables, transparentes y resilientes durante todo su ciclo de vida operativo.
Este escenario plantea inquietudes que hace apenas unos años tenían mucha menor relevancia, entre ellas: ¿dónde se procesa y almacena la información de seguridad recopilada por estas plataformas? ¿Qué jurisdicciones podrían tener autoridad legal sobre esos datos sensibles? ¿Cómo se desarrollan, verifican y distribuyen las actualizaciones de software? ¿Qué nivel de transparencia ofrecen las tecnologías encargadas de proteger a las organizaciones?
La inteligencia artificial amplifica aún más estas preguntas. Si bien mejora la capacidad para detectar amenazas y responder a los incidentes, también incrementa la dependencia de modelos complejos, grandes volúmenes de datos y procesos automatizados de toma de decisiones. Estos desafíos son especialmente relevantes para operadores de infraestructura crítica, instituciones financieras, empresas de telecomunicaciones, gobiernos y cualquier organización donde un fallo en la seguridad pueda afectar directamente la continuidad de sus operaciones.
Ante este panorama, algunas organizaciones han optado por reforzar el control interno mediante arquitecturas híbridas, implementaciones locales (on-premises) o el fortalecimiento de sus propias capacidades de seguridad. Sin embargo, alcanzar una independencia total es poco realista. Una protección eficaz frente a las amenazas cibernéticas requiere inteligencia global sobre amenazas, investigación continua, análisis de malware y un nivel de especialización que la mayoría de las organizaciones difícilmente puede desarrollar por sí sola.
Del mismo modo, sustituir herramientas comerciales por alternativas de código abierto no elimina automáticamente los riesgos, ya que la seguridad de la cadena de suministro del software, la gestión de vulnerabilidades, las actualizaciones y la garantía de la tecnología siguen siendo aspectos que deben administrarse de forma permanente.
Por ello, el objetivo no es alcanzar una independencia tecnológica absoluta, sino garantizar que las tecnologías de las que depende una organización sean transparentes, puedan mantenerse bajo control y sean resilientes. Esa es, precisamente, la esencia de la soberanía en ciberseguridad. Este concepto no implica rechazar los servicios en la nube ni prescindir de proveedores externos; significa conservar un control real sobre las capacidades de seguridad, entender dónde se procesan los datos, cómo funcionan las tecnologías, qué dependencias existen y cómo garantizar la continuidad de las operaciones de seguridad frente a cambios en el entorno empresarial, regulatorio o geopolítico.
En Europa, América Latina, África, Asia-Pacífico, Oriente Medio, Rusia, China y otras regiones del mundo, la necesidad de mantener el control sobre las tecnologías críticas es cada vez más relevante. Para los responsables de seguridad (CISOs), esto amplía el concepto de ciberresiliencia, que ya no se limita a detectar amenazas, sino que también implica: mantener el control sobre la infraestructura de seguridad y el manejo de los datos, contar con transparencia sobre el desarrollo y el funcionamiento de las tecnologías utilizadas, reducir la dependencia de factores externos que puedan comprometer la continuidad de las operaciones de seguridad.
Reconocer la importancia de la soberanía en ciberseguridad es solo el primer paso. El siguiente consiste en fortalecerla sin comprometer la eficacia de la protección, la agilidad operativa ni la capacidad de innovar. No existe un único modelo válido para todas las organizaciones: mientras algunas optan por plataformas en la nube, otras requieren implementaciones on-premises o arquitecturas híbridas para responder a necesidades operativas o regulatorias específicas.
Más allá de la infraestructura, las organizaciones necesitan visibilidad sobre aspectos como el tratamiento de sus datos, la forma en que se desarrollan y actualizan las tecnologías de seguridad y las dependencias que pueden afectar la continuidad de sus operaciones. Como han demostrado los ataques a la cadena de suministro de software, la confianza ya no puede basarse únicamente en la reputación de un proveedor. También requiere transparencia y la posibilidad de verificar cómo funcionan las tecnologías encargadas de proteger el negocio.
Del mismo modo, la independencia no significa operar de forma aislada. Una estrategia de ciberseguridad eficaz sigue dependiendo de inteligencia global sobre amenazas, investigación continua y colaboración con expertos. La diferencia está en que las organizaciones comprendan esas dependencias, reduzcan riesgos innecesarios y mantengan el control sobre sus capacidades críticas de seguridad.
Las decisiones sobre arquitectura tecnológica no solo responden a criterios de seguridad, sino también de eficiencia. El costo de una plataforma no depende únicamente de la infraestructura, sino también de factores como la gestión de alertas, el análisis de incidentes, el almacenamiento de datos y la operación diaria de los equipos de seguridad. Por ello, las organizaciones buscan soluciones que reduzcan la complejidad operativa, automaticen tareas repetitivas y permitan a los especialistas concentrarse en las amenazas que realmente representan un riesgo. Una mezcla inteligente de recursos propios y en cloud trae una ventaja adicional: la flexibilidad de manejar los costos de ambas as soluciones de forma balanceada. Con el crecimiento acelerado de la IA, los costos de procesadores y memoria están también creciendo aceleradamente, entonces tener alternativas on-prem o cloud es ideal.
En la práctica, fortalecer la soberanía en ciberseguridad implica combinar capacidades avanzadas de protección con transparencia, flexibilidad y control. En el caso de Kaspersky, este enfoque se refleja en opciones de implementación tanto en la nube como on-premises, así como en su Iniciativa Global de Transparencia, que permite a clientes, socios y entidades gubernamentales revisar aspectos como el código fuente, las actualizaciones de software y los procesos de desarrollo.
En última instancia, la soberanía en ciberseguridad no consiste en alcanzar una independencia absoluta, sino en asegurar que las organizaciones comprendan, controlen y puedan confiar en las tecnologías de las que depende su protección. En un entorno donde la ciberseguridad se ha convertido en un activo estratégico para el negocio, contar con plataformas eficaces ya no es suficiente; también deben ofrecer la transparencia, resiliencia y control que exige el contexto actual. Siempre hay que recordar: se puede tercerizar las estructuras, las operaciones pero nunca la responsabilidad y la gobernanza.
Tecnología
El robo de credenciales se consolida como una de las principales vías de ataque contra empresas

Los atacantes están dejando de depender de malware fácilmente detectable para optar por el uso de accesos legítimos que les permiten pasar desapercibidos y evadir los controles de seguridad.
Según un reciente informe global de Kaspersky Security Services, el robo y abuso de credenciales, así como los ataques basados en el uso de cuentas válidas, se encuentran entre las tácticas más efectivas utilizadas por los ciberdelincuentes. Esta tendencia refleja un cambio estratégico en el comportamiento de los atacantes, quienes están dejando de depender de malware fácilmente detectable para optar por el uso de accesos legítimos que les permiten pasar desapercibidos y evadir los controles de seguridad.
“Anatomy of a Cyber World” es un informe global basado en datos recopilados por los servicios de Managed Detection and Response (MDR), Incident Response (IR), Compromise Assessment y SOC Consulting de Kaspersky. El reporte analiza las técnicas, herramientas y escenarios de detección más utilizados por los actores maliciosos, además de identificar las principales características de los incidentes observados a nivel mundial.
Según el informe, una parte significativa de las técnicas de ataque más frecuentemente detectadas gira en torno a la gestión de credenciales e identidades. El análisis realizado examina las tasas de conversión[1] de diversos indicadores de ataque (IoA) y destaca las siguientes tácticas maliciosas más frecuentes:
Adivinar las contraseñas (34.8%)
Esta técnica consiste en que los atacantes prueban sistemáticamente diferentes combinaciones de contraseñas hasta lograr acceder a una cuenta. Encabeza la lista de métodos más efectivos debido a su frecuente aparición tanto en ataques reales como en evaluaciones de seguridad autorizadas, lo que la convierte en una amenaza persistente en el panorama actual de ciberseguridad. El uso de contraseñas débiles, predecibles o reutilizadas por parte de las organizaciones sigue facilitando el éxito de esta estrategia, una de las más antiguas, pero aún vigentes.
Creación de cuentas locales (34.7%)
Una vez que logran ingresar a un sistema, los atacantes suelen crear nuevas cuentas locales para mantener el acceso incluso si el punto de entrada original es detectado y eliminado. Esta técnica se observa con frecuencia tanto en incidentes reales como en ejercicios de seguridad y puede ser identificada, pero solo cuando las organizaciones cuentan con los mecanismos adecuados de monitoreo y visibilidad, algo que aún sigue siendo una carencia común en muchas infraestructuras.
Abuso de cuentas válidas (34.5%)
En lugar de desplegar malware, los atacantes utilizan credenciales robadas o comprometidas para iniciar sesión y mezclarse con la actividad normal de los usuarios. Esto dificulta considerablemente su detección, ya que el acceso parece legítimo. La alta efectividad de esta técnica demuestra por qué las credenciales comprometidas continúan siendo uno de los vectores de ataque más peligrosos para las organizaciones.
Manipulación de cuentas (32%)
Los atacantes modifican cuentas existentes para consolidar y ampliar su acceso al entorno comprometido. Esto puede incluir la activación de cuentas deshabilitadas, cambios en los grupos de usuarios o la elevación de privilegios. Esta práctica refuerza una tendencia cada vez más común: en lugar de introducir nuevas herramientas o malware, los ciberdelincuentes aprovechan los recursos y accesos que ya existen dentro de la organización para fortalecer su control y pasar desapercibidos.
Reconocimiento de la red (31.2%)
Antes de lanzar un ataque más profundo, los ciberdelincuentes exploran la infraestructura de la organización para identificar sistemas vulnerables y rutas de acceso. Detectar estas señales tempranas puede marcar la diferencia entre un incidente contenido y una brecha de seguridad de mayor impacto.
Además, el informe clasifica las técnicas utilizadas por los atacantes según la frecuencia con la que las actividades observadas derivaron en incidentes maliciosos confirmados. De acuerdo con los expertos de Kaspersky, si bien el marco MITRE ATT&CK® documenta una amplia variedad de tácticas empleadas por los actores de amenazas, una detección efectiva requiere priorizar aquellos comportamientos con mayor probabilidad de representar una actividad maliciosa, evitando al mismo tiempo generar un exceso de falsos positivos.
“El reporte resalta cuatro técnicas relacionadas con abuso de credenciales y una relacionada con descubrimiento en el top 5. El abuso de credenciales sigue siendo efectivo porque aprovecha una brecha crítica en la seguridad de las organizaciones: la dificultad para distinguir entre un acceso legítimo y uno malicioso. Cuando un atacante entra con una cuenta válida, sus movimientos pueden parecer parte de la actividad normal del negocio, lo que le permite pasar desapercibido, escalar privilegios y mantenerse dentro del entorno comprometido. Este escenario demuestra que proteger una organización ya no consiste únicamente en bloquear malware, sino en entender cómo se comportan los usuarios, detectar anomalías y reaccionar antes de que un acceso comprometido se convierta en un incidente mayor”, asegura Eduardo Chavarro, director para Américas del Equipo Global de Respuestas a Incidentes en Kaspersky.
Para reducir este riesgo, los expertos de Kaspersky recomiendan:
-Fortalecer la gestión de identidades y accesos: no basta con crear usuarios y contraseñas. Las organizaciones deben revisar periódicamente qué cuentas siguen activas, qué permisos tienen, si existen usuarios inactivos o privilegios excesivos, y aplicar el principio de mínimo privilegio para que cada persona acceda únicamente a lo que necesita para cumplir sus funciones.
-Reforzar los controles de autenticación: la autenticación multifactor, junto con políticas robustas de contraseñas, ayuda a reducir el impacto del robo o reutilización de credenciales. Incluso si un atacante obtiene una contraseña, una segunda capa de verificación puede impedir que acceda a los sistemas críticos de la organización.
-Contar con capacidades avanzadas de detección y respuesta: servicios como Managed Detection and Response, Incident Response y el soporte de un SOC permiten monitorear de forma continua el comportamiento dentro de la red, identificar actividades sospechosas, responder rápidamente ante incidentes y contener amenazas antes de que escalen. Esto es clave porque, frente al abuso de credenciales, el reto no siempre es detectar un archivo malicioso, sino reconocer comportamientos anómalos realizados desde cuentas aparentemente legítimas.
Para conocer más sobre las tácticas y técnicas utilizadas por los ciberdelincuentes, las características de los incidentes detectados y su distribución por regiones y sectores industriales, consulte el informe completo.
[1] La conversión es la relación entre las alertas clasificadas como verdaderos positivos y el número total de alertas correspondientes a una técnica específica de MITRE ATT&CK.


Diputada Pilar Cisneros explica lista de nuevos proyectos.

Niña tica pasa a la final de The Voice Kids en Alemania

Guananoticias.com fortalece su alianza con canal 7

Guana/Noticias.com toma más fuerza en la provincia de Guanacaste

Caen sospechosos de robar ₡144 millones vestidos de falsos custodios de valores

Policía de Fronteras y SINAC capturan a presunto cazador furtivo por portación ilegal de arma de fuego

Sala Primera respalda colegiatura obligatoria de Docentes de Preescolar y Primaria

Pescadores artesanales de pequeña escala diseñarán hoja de ruta para los próximos dos años

Guananoticias donó equipo para apoyar a grupo cultural Ensamble Folklorico CañaFistola

Por solicitud de Alcaldía y Ministerio de Salud, Fuerza Publica custodia Santa Cruz

Presentarán denuncia contra Alcalde de Santa Cruz por apoyo a empresa autobusera

ARESEP investiga denuncia relacionada con Transportes La Pampa Limitada

El 56% de los adultos mayores ignora si sus datos personales han sido filtrados en la red, según Kaspersky

Panameño es el primer centroamericano que gana una temporada Pro Junior de la Liga Mundial de Surf

Turismo en auge también atrae a los delincuentes: robos de vehículos se disparan en Guanacaste

Estudiantes de Guanacaste y Upala tendrán nuevos puntos de apoyo para acceder a préstamos educativos

Nuevas oportunidades para Guanacaste

Promueven Campaña Nacional “Cuidemos Nuestra Finca” en Festejos de la Independencia

Falta de especialistas frena la ciberseguridad en AL, según Kaspersky

Liberty Networks fortalece oferta de conectividad empresarial como distribuidor autorizad de Starlink

Un sueño que se volvió asfalto: Nandayure inaugura obra vial en homenaje a Guillermo Vargas

Ciencia e innovación toman protagonismo en Feria Científica del Circuito 01 de Nicoya

Lanzarán Youth IGF Panamá 2026 y PANASIG para fortalecer la participación de los jóvenes en el futuro digital del país

Fracasó gestión que pretendía concesionar 6,2 hectáreas de Patrimonio Natural del Estado en manos de una sociedad anónima

Juan Carlos Naranjo: Primer tico que dirige a una Selección de Surf 100 por ciento europea

Jaziel Torres pega duro en el arranque del Mundial Junior de Surf 2026

-
 Lo nuestrohace 5 días
ARESEP investiga denuncia relacionada con Transportes La Pampa Limitada
-
 Tecnologíahace 6 días
El 56% de los adultos mayores ignora si sus datos personales han sido filtrados en la red, según Kaspersky
-
 Deporteshace 6 días
Panameño es el primer centroamericano que gana una temporada Pro Junior de la Liga Mundial de Surf
-
 Comunaleshace 5 días
Turismo en auge también atrae a los delincuentes: robos de vehículos se disparan en Guanacaste
-
 Educaciónhace 5 días
Estudiantes de Guanacaste y Upala tendrán nuevos puntos de apoyo para acceder a préstamos educativos
-
 Opiniónhace 5 días
Nuevas oportunidades para Guanacaste
-
 Ambientehace 4 días
Promueven Campaña Nacional “Cuidemos Nuestra Finca” en Festejos de la Independencia
-
 Tecnologíahace 3 días
Falta de especialistas frena la ciberseguridad en AL, según Kaspersky
-
 Tecnologíahace 3 días
Liberty Networks fortalece oferta de conectividad empresarial como distribuidor autorizad de Starlink
-
 Comunaleshace 5 días
Un sueño que se volvió asfalto: Nandayure inaugura obra vial en homenaje a Guillermo Vargas
-
 Comunaleshace 5 días
Ciencia e innovación toman protagonismo en Feria Científica del Circuito 01 de Nicoya
-
 Tecnologíahace 2 días
Lanzarán Youth IGF Panamá 2026 y PANASIG para fortalecer la participación de los jóvenes en el futuro digital del país
-
 Lo nuestrohace 2 días
Fracasó gestión que pretendía concesionar 6,2 hectáreas de Patrimonio Natural del Estado en manos de una sociedad anónima
-
 Deporteshace 8 horas
Juan Carlos Naranjo: Primer tico que dirige a una Selección de Surf 100 por ciento europea
-
 Deporteshace 11 horas
Jaziel Torres pega duro en el arranque del Mundial Junior de Surf 2026
